אבטחת מידע בסיסית – התגוננות אישית

disclaimer

אני לא מומחה אבטחת מידע, זה לא תחום העיסוק העיקרי שלי, אבל אני חושב שיש כמה דברים פשוטים ובסיסיים ששווה להזכר בהם, לחזור עליהם, כי הם לא נוגעים למערכות יקרות ומורכבות להטמעה אלא לכמה דברים פשוטים שישפרו משמעותית את אבטחת המידע האישית שלנו ושל הארגונים בהם אנו עובדים, ששווה ליישם אותם בעצמנו ולספר עליהם לסובבים אותנו, גם לשכנים הפחות טכניים מאיתנו, כדי שידעו ממה להשמר ואיך להשמר גם בלי להיות בעצמם מומחים גדולים לאבטחת מידע, בלי "להסניף פאקטות" או לכתוב שורות קוד אל תוך הלילה.

אני חוזר ומבהיר שאין לי כאן יומרה בפוסט הזה לכסות את כל הנדרש לאבטחת מידע ברמה של ממשלות או ארגוני ביון אלא כמה עיצות כלליות למשתמש הפשוט, דברים שכל אחד מאיתנו יכול ליישם בעצמו כדי לשמור על עצמו ועל המידע שנגיש לו.

הזדהות חכמה

ראשית, אני ממליץ לכל מי שעוד לא ביצע זאת, לעצור את הקריאה ולהפעיל את יכולת הזיהוי הכפול, 2 factor authentication, בכל שירות שתומך בכך, המהדרין יטענו שזה הזמן גם לשקול לשלילה המשך שימוש בשירות שאינו תומך בכך.

יכולת ההזדהות הכפולה מחייבת אותנו לבצע הזדהות באמצעות שני אמצעים שונים. האמצעים הנפוצים ביותר כיום הוא הססמא שלנו ("something you know") ומספר חד פעמי הנשלח אל הטלפון הנייד שלנו ("something you have"). הרעיון הוא להקשות על פורץ לפרוץ אל החשבונות שלנו. אם הפעלנו יכולת הזדהות כפולה, לא מספיק עכשיו לנחש מה הססמא שלנו אלא גם לגנוב את הטלפון הנייד שלנו כדי להשתמש במספר החד פעמי שנשלח אליו בעת התחברות ולאחר הקלדת ססמא נכונה.

דוגמאות:

עבור כלל שירותי גוגל ניתן להכנס לקישור הבא ולהפעיל את האפשרות – https://www.google.com/landing/2step/

עבור שירות לינקדאין יש להעמיד את סמן העכבר מעל תמונת הפרופיל על מנת לחשוף את האפשרות Privacy & Settings

עבור אמאזון יש אל פרטי החשבון, ללחוץ על change account settings, לבחור ב edit ואז ב advanced security settings

ודוגמא אחרונה, עבור הבלוגרים, כאן ב wordpress, יש להכנס לפרטי החשבון, לבחור ב security ולעבור לטאב של Two-Step Authentication

חשוב לזכור, בדיוק כמו ססמא מאובטחת, גם הפעלת הזדהות כפולה אינה חסינה לחלוטין בפני נסיונות חדירה, ראו למשל במקרה כאן בו תוקפים מתחזים לחברת גוגל על מנת לבקש מהמשתמשים את קוד האימות שקיבלו:

http://news.softpedia.com/news/hackers-find-clever-way-to-bypass-google-s-two-factor-authentication-505138.shtml

התחזות ודיוג – קצת תשומת לב

הדבר הבא עליו אני רוצה לדבר הפעם הוא דיוג, Phishing. דיוג הוא נסיון לגניבת מידע על ידי התחזות. בדוגמא מטה מדובר על התחזות לאתר אינטרנט. המטרה היא לגרום לגולש תמים לנדב את פרטי הכניסה שלו לאתר מאובטח. במקרים רבים, שניה נוספת של תשומת לב מספיקה כדי לעלות על נסיון ההתחזות ולמנוע פגיעה, מספיקה שניה אחת של תשומת לב כדי לראות מי מבין אתרי האינטרנט המוצגים מטה הוא אתר של חברת התשלומים paypal ומי הוא אתר מתחזה.
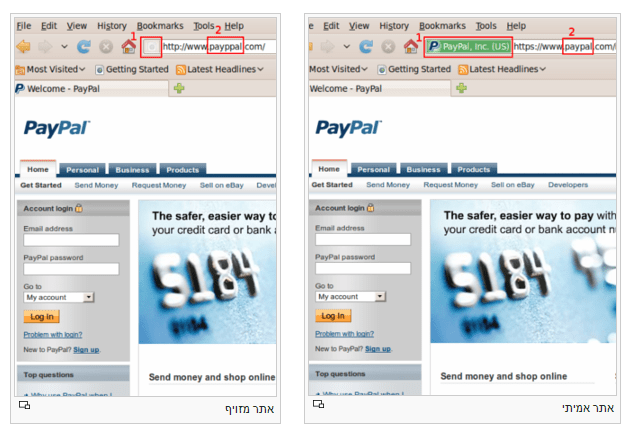
paypal
ניתן לראות בקלות את ההבדל בין שמות האתרים וכי הדפדפן מסמן בירוק בולט כי האתר הינו אתר מהימן. המשמעות היא שלפעמים מאד קל להבדיל ורק צריך לשים לב שבעוד הם נשמעים דומה, microsoft.com אינו מוביל לאותו מקום כ micosoft.com

תשומת לב לפרטים היא לדעתי אחת העיצות הכי טובות בתחום אבטחת המידע האישית. צריך להפעיל הגיון פשוט בכל אינטראקציה ברשת. אם מקבלים למשל הודעת דוא"ל מהבנק והפניה היא אל "לקוח יקר שלנו" במקום פניה אישית אלינו או לחלופין אם הבנק מבקש שנשלח לו בחזרה את הססמא שלנו, צריך לזכור שלבנק שלנו יש הרבה מאד מידע ספציפי שלנו שכל יעודו לאמת שאנחנו מי שאנחנו אומרים שאנחנו ולכן לא הגיוני לא שיפנה אלינו בבתואר כל כך כללי ולא שיבקש מאיתנו לשלוח אליו ססמא שהוא עצמו מנפק לנו.

במיילים מסוג זה בהם אנו מתבקשים לבצע הזדהות כלשהיא, מומלץ שלא ללחוץ על הקישור המצורף בתוך הודעת הדוא"ל אלא לפתוח בעצמנו דפדפן, להקליד את הכתובת הנכונה ולהכנס בעצמנו אל האיזור המאובטח של החשבון שלנו.

בשנתיים האחרונות חלה עליה מאסיבית במקרים בהם נפגע אדם או ארגון מתוכנת כופרה, ransomware, המצפינה את המידע הנגיש כך שהאדם או הארגון מחוייבים לשלוח תשלום יקר על מנת לקבל את מפתח ההצפנה. לעיתים תוכנה זדונית זו מוחדרת אל המחשב ללא מעורבות ישירה של המשתמש בעת גלישה לאתר נגוע למשל, אך לעיתים המשתמש הוא המפעיל הישיר של הקובץ הנגוע, למשל בפתיחת קובץ מצורף בדוא"ל. גם כאן יעזור להפעיל הגיון פשוט. בדוגמא שנתקלתי בה בעצמי לאחרונה, נשלחה הודעה אל רשימת תפוצה כללית של עובדי חברה. ההודעה נשלחה לכאורה מבנק אמריקאי גדול וכללה קובץ מצורף. הנושא היה "זיכוי של $500,000". במקרה זה, הדבר הראשון שצריך לחשוב עליו הוא שבנק אמריקאי גדול המזכה את החברה שלי לא ישלח את הודעת הזיכוי לכלל רשימת אנשי המכירות אלא לאיש או אשת ההכספים המתנהלים מולו ישירות. ברור שהמטרה של השולח היתה לדוג את העובד שיהיה סקרן מספקי לבדוק על מה מזכים אותנו על כזה סכום.

הערת שוליים – ה FBI ממליץ שלא לשלם כופר בשום מצב:

http://www.welivesecurity.com/2016/05/09/fbi-ransomware-extortionists/

ויש כמובן כלים שמנסים להתמודד עם מתקפות כופרה כמו הכלי החינמי הבא –

http://www.pcworld.com/article/3049179/security/free-bitdefender-tool-prevents-locky-other-ransomware-infections-for-now.html

החשיבות של תשומת לב והכירות של כל אחד מאיתנו עם האיומים הבסיסיים הקיימים היא עצומה, מתקפות רבות הינן מתקפות לא מתוחכמות מבחינה טכנולוגית, התחכום מאחוריהן הוא תחכום אנושי, פסיכולוגי, המכוון לתקוף חולשות אנושיות ולא חולשות של מערכות. לאחרונה ראינו עליה במספר מתקפות ממוקדות בהן עובדים בחברה מקבלים הודעות פנימיות, שנראות כמו בקשות מהנהלת החברה, אך למעשה מהוות התקפה שמטרתה לקבל פרטים חסויים על עובדים בחברה. במקרים רבים נעשה שימוש ברשתות חברתיות על מנת לגלות אם מנהל בכיר בחברה נמצא בחופשה והיכן הוא נופש על מנת להוסיף נופך אישי ואמין להודעות התקיפה "אני בהונדורס וקשה לי להתחבר למשרד, תשלח לי בבקשה באופן בהול רשימה של כלל העובדים ופרטי חשבונות הבנק שלהם". דוגמא זו אינה יחודית לעולם העסקים ובשנים האחרונות רואים גם עליה למתקפות על אנשים פרטיים.

כפי שאפשר לראות בדוגמאות מטה, לא מורכב במיוחד להתחזות ברשתות החברתיות ולשלוח סימני מצוקה. כדאי לזכור שחבר שנמצא בכלא בטורקיה לא ישלח הודעה בפייסבוק ושאי אפשר לאתר אף אחד עם צילום של גב כרטיס האשראי שלנו. חובה להפעיל שיקול דעת והכי פשוט זה להרים טלפון. אם המנכ"ל בכנס בפולין סביר להניח שאין לו צורך בהול ברשימת חשבונות הבנק של כלל עובדי החברה, וצריך להפעיל שיקול דעת האם הבקשה הזו הגיונית גם אם הוא יושב לידכם על אחת כמה וכמה אם הוא בכנס בחו"ל.

https://www.theguardian.com/money/2013/nov/13/stranded-traveller-phishing-scam

http://www.motke.co.il/index.php?idr=400&p=2010505

header_33532010505

קלאסיקה מודרנית

מי שטרם ביטל את יכולות המקרו בחבילת ה Office שלו מוזמן לעשות את זה מייד, שימוש במתקפות מקרו היה מאד פופולרי בעשור הקודם והיות וכולנו חשבנו שמה שהיה פעם כבר טופל וחוסל תוקפים רבים משתמשים שוב ביכולת בסיסית זו על מנת לתקוף

https://support.office.com/en-us/article/Enable-or-disable-macros-in-Office-documents-7b4fdd2e-174f-47e2-9611-9efe4f860b12

היגיינה אישית

לסיום, אני ממליץ בחום על שימוש בתוכנות אנטיוירוס גם עבור המחשב וגם עבור הטלפון הנייד. התקנת אנטיוירוס על הטלפון הנייד קלה ופשוטה כמו כל התקנת אפליקציה מחנות האפליקציות. יש גם תוכנות חינמיות אך כמובן שזה תחום עיקרי בו לא רצוי להתקמצן וכדאי לקנות רישוי מספק מוכר כמו סימנטק, מקאפי וכו'.

עבור המחשב, כל מערכת הפעלה windows בגרסאות האחרונות כוללת יכולות defender מובנות, לכל הפחות אנא מכם הפעילו יכולת זו. שוב, בהתאם למטרת פוסט זה, כנראה שאם אתם מומחי אבטחת מידע של NSA זה לא הכלי בשבילכם אבל זה באמת מינימום הכרחי עבור מי שלא מתמצא בנושא ולא יודע להתקין תוכנות על המחשב שלו. כדאי מאד להפעיל את הכלי ולדאוג לעדכונים אוטומטיים.
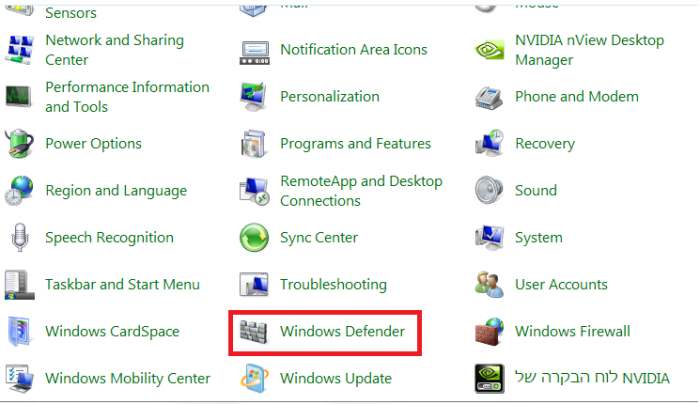
defender

שלכם,

ניר מליק

*עיצה כללית שתמיד טובה כדרך חיים ורלוונטית גם בהקשר זה – גבו את המידע שלכם!

SolidFire – a brave new world

בתחילת השנה השלימה NetApp רכישה של חברה צעירה בשם SolidFire.

פרשנים רבים, שלא ירדו לפרטים הטכניים המעניינים באמת, התרכזו רק בעובדה שמערכת האחסון כוללת דיסקים מסוג SSD בלבד ולעגו ל NetApp על רכישה זו ופירשו אותה כבלבול וחוסר מיקוד.

הו, איזו טעות.

החלק הכי פחות מעניין במערכות האחסון של SolidFire הוא המדיה.

בשבוע שעבר הוכרזה הגרסא העדכנית של מערכת ההפעלה של SolidFire, Element (יסוד או יסודות). כיאה לשמה לכל גרסא שם קוד על שם יסוד לפי הסדר בטבלה המחזורית ושם הקוד של הגרסא הנוכחית הינו Fluorine (פלואור), היסוד התשיעי בטבלה המחזורית בהתאמה לגרסא 9 של מערכת ההפעלה.

מערכות אחסון מבית SolidFire הינן מערכות מבוססות חומרה בתצורת 1U הניתנות להטמעה ב Cluster המונה 4 עד 100 יחידות (Node). כל יחידה כוללת יכולת עיבוד ונפח אחסון כך שהגידול ליניארי לחלוטים בבסיסו. ניתן לשלב בין יחידות הכוללת נפח גדול יותר ויחידות הכוללות נפח קטן יותר על מנת להתאים לדרישות הנפח וכן לשלב יחידות חזקות וחלשות יותר על מנת להתאים לדרישות הביצועים. כאן מתחיל החלק המעניין באמת. כל יחידה (Node) מקושרת אל ה Cluster בשני כבלי 10Gb בלבד, מערכת ההפעלה תזהה את היחידה החדשה ובאופן אוטומטי תכניס אותה ל Cluster, תכיל עליה את כלל ההגדרות הנדרשות, תעביר אליה חלק מעומס העבודה ובכך מסתיים הליך הרחבת ה Cluster.

ה Cluster פועל בתצורת Shared Nothing ומסוגל להתמודד עם נפילה של דיסק, מעבד או Node שלם באופן מיידי ואוטומטי.

המערכת כוללת באופן מובנה יכולות חסכון בנפח, De-duplication, Compression, Zero Detection, Thin Provisioning הפועלות כולן In-Line וכולן במוד של Global Efficiency כלומר חלות על כלל נפח המידע במערכת.

מנגנון ה QoS המובנה במערכת יחודי בעובדה שהוא מספק לא רק יכולת Limit, אכיפה מפני "התפרעות" של צרכן, אלא גם Guaranty, יכולת הבטחת רמת שירות לצרכן. מערכת הניהול והבקרה תדווח באופן מיידי על חריגה מהיכולת של כלל ה Cluster לעמוד ב SLA שהוגדר והובטח לצרכנים השונים. מנגנון זה הוא הבסיס ליכולת Multi-Tenancy בהיבט של אבטחת רמת השירות.

אחד המרכיבים העיקריים במבנה מערכת האחסון הוא ההתממשקות לכלי ניהול חיצוניים. כלל יכולות המערכת ניתנות לניהול באמצעות Rest API ולקוחות רבים כלל אינם משתמשים בממשק הניהול הטבעי של המערכת אלא מבצעים את כלל משימות האחסון דרך Open Stack, Powershell וכו'.

אחד החידושים הכי משמעותיים בגרסא העדכנית הוא שינוי מודל הרכש של המערכת. בעבר, ניתן היה לרכוש את המערכת בשני אופנים עיקריים. האופן הראשון מוכר ונפוץ מאד בעולם האחסון. הלקוח יכול היה לרכוש רכיבים פיזיים, Nodes, וכל רכיב פיזי היה כולל את הרישוי כך שחידוש השירות היה כולל חומרה ותוכנה, הוצאה משירות של רכיב פיזי חייבה גם הוצאה משירות של הרישוי של הרכיב וכו'. במודל זה כמובן שעמדה לזכות הלקוח חובתו של היצרן להתחייב לאיכות רכיבי החומרה, תקינות שלהם, התאמה מיטבית בין החומרה לתוכנה וכו'.

המודל השני היה מודל של תוכנה בלבד. מודל זה הידוע בשם Element X, אפשר ללקוחות גדולים לעשות שימוש בחומרה שלהם, כל אחד משיקוליו הוא, היו כאלו שרצו ליצור חומרה יחודית להם והיו כאלו שפשוט רצו לנצל את חוזי הרכש הטובים שלהם עם היצרנים השונים ובכך לחסוך בעלויות רכש. במודל זה כמובן שחלק מהאחריות לתקינות מערכת האחסון עבר מהיצרן אל הלקוח המספק ומתחזק את החומרה.

המודל החדש מאפשר למעשה להפריד את הרכש לחומרה ולתוכנה אך עדיין לרכוש את שניהם מ SolidFire. המשמעות היא שהלקוח יכול לרכוש רק את מה שנדרש לו, מתי שנדרש לו, ועדיין להנות מאחריות מלאה של היצרן לכלל רכיבי המערכת.

אחת הדוגמאות היא ללקוח שצריך יחסית מעט נפח אך כמות גדולה מאד של ביצועים. לקוח כזה יכול לרכוש רישוי על פי נפח ולפרוס את הרישוי שלו על כמה רכיבים פיזיים, Nodes, שידרש על מנת לספק את כלל הביצועים.

חידוש נוסף בגרסא זו הוא שיפור משמעותי של ההתממשקות אל יכולת VMware VVOL הכוללת אינטגרציה מלאה בין מנגנון ה QoS של מערכת האחסון אל מנגנון ה VVOL ובכך להבטיח רמת שירות עבור שרת וירטואלי בודד במערכת.

יכולת אחרונה עליה אעדכן הפעם היא יכולת מובנית לגיבוי המידע אל Object Storage. בהתאם לתפיסת ה Data fabric עליה כתבתי בעבר, מערכת האחסון מאפשרת כמובן לבצע רפליקציה בין מערכות אחסון זהות כמקובל, וניתנות לגיבוי באמצעות כלי גיבוי כגון CommVault, אך מאפשרות באופן מובנה גם לבצע גיבוי ל S3, Swift או NetApp StorageGRID ולבצע שחזורים אל מערכות SolidFire אחרות במידת הצורך במקרי DR למשל.

מי קהל היעד העיקרי? ספקי שירות. בין אם ספקי שירות חיצוניים כספקי ענן ציבורי ובין אם ספקי שירות פנימיים כגופי פיתוח גדולים. גופים אלו זקוקים למערכת המאפשרת אוטומציה מלאה של תהליכים, רכש במודל גרנולרי בהתאם לצריכה בפועל, זמינות מאד גבוה והבטחת שירות למספר גדול מאד של צרכנים שונים.

שלכם,

ניר מליק

ONTAP 9 is here – continued

בפוסט הקודם התחלתי לסקור את החידושים ב ONTAP 9. אני חייב להמשיך ולהציג את שאר השינויים כדי לפנות מקום גם להכרזות האחרונות של SolidFire אז נצא לדרך.

כמו בפוסט הקודם גם כאן אין קשר בין סדר ההופעה לדרגת החשיבות, צוללים קדימה!

ביצועים – ONTAP 9 תספק שיפור של 60% בכמות ה IOps עבור אותה חומרה לעומת ONTAP 8.3.1 !

ניהול מפתחות הצפנה –  אין יותר חובה להשתמש בפתרונות ניהול מפתחות חיצוניים, ניתן לייצר ולאחסן את מפתחות ההצפנה על גבי מערכת האחסון עצמה. טהרנים ישאלו אם יש הרבה הגיון לניהל את מפתח ההצפנה על יעד ההצפנה עצמו ולהם אענה מראש שמרבית הלקוחות לא הצפינו מידע עד היום בכלל בדיוק בגלל החובה להשתמש בכלים חיצוניים יקרים. מי שעדיין צריך באמת רמה גבוה יותר של הצפנה עדיין יכול להשתמש בכלים חיצוניים אבל לדעתי מדובר כאן בפתרון מאד ייחודי ללקוחות שרוצים לשמור על רמה סבירה של אבטחת מידע ועד היום היו מנועים מכך לחלוטין

ועכשיו לאחד החידושים היותר מעניינים בהשקה זו המקושרים ישירות לתפיסת ה Data Fabric עליה כתבתי בעבר ולפיה NetApp מאפשרת לנו ליישם את הפתרונות שלה בדרך שלנו. NetApp FAS היא מערכת מוגדרת מראש בה היצרן מספק לנו את התוכנה ביחד עם החומרה ובכל ניתן להתחייב על רמות זמינות וביצועים ולא רק על יכולות. עבור לקוחות המעדיפים להשתמש בחומרה אחרת, זולה יותר פשוטה יותר או פשוט נגישה יותר עבורם הושק אתמול מוצר חדש בשם ONTAP Select.

ONTAP Select הינו פתרון תוכנה בלבד המקנה את כלל יכולות ONTAP על גבי כולל שירותי קבצים NFS או CIFS ושירותי בלוק iSCSI. כלל יכולות חסכון הנפח כלולות כולל DeDuplication, Compression ו Compaction החדשה וכן כלי הרפליקציה Snap Mirror וכלי הגיבוי Snap Vault.

ניתן להטמיע את ONTAP Select על גבי VMware ESXI או על גבי KVM בתצורות SIngle Node או 4-Node Cluster על מנת לספק זמינות ושרידות.

כמובן שקיימת תמיכה מלאה בעלי הניהול OnCommand ובכלי ה Snap manager על מנת כאמור לא להתפשר על יכולות ועדיין לאפשר גמישות במבנה הרכישה וההטמעה.

היות ומערכת ההפעלה זהה לחלוטין ניתן לרפלק ולגבות את המידע בין מערכות ONTAP Select, מערכות ONTAP על גבי FAS או AFF ולמערכות ONTAP Cloud הרצות בסביבות ענן ציבוריות.

ontap select.png

שיפורים נוספים ביכולת ADP מגדילים עוד יותר את יחס הנטו\ברוטו בפתרונות AFF, יחס שהופך קריטי ככל שהדיסקים הנתמכים גדלים. זוכרים שכתבתי על דיסיקם בגודל 16TB? בשנה הבאה מתוכננים דיסקים בנפח 32TB ויחס של עשרים ואחת לאחת (21:1) בין דיסקי מידע ודיסקי Parity יהיה סופר רלוונטי וחשוב ובטח נראה עוד שיפורים בעניין הזה בהכרזות הבאות.

נראה לי שזהו להפעם, אני צריך להתחבר לשידור מ solidfire.com כדי להכין את הפוסטים הבאים

שלכם,

ניר מליק

ONTAP 9 is here

הבוקר הושקה הגרסא החדשה של מערכת ההפעלה ONTAP, חידוש מספר 1 ברשימה הוא שאין יותר Clustered Data ONTAP אלא רק שם אחד, ONTAP!

יש הרבה חידושים בגרסא זו אשתדל לכסות את כל מה שאני מכיר, לא לפי סדר חשיבות

נתחיל בחידושים בתחום יכולות של מערכת ההפעלה עצמה:

אחרי שנים רבות עם טכנולוגית RaidDP המגינה מפני אובדן מידע גם בנפילה של 2 דיסקים באותו Raid Group, כוללת ONTAP 9 גם יכולת הגנה מפני 3 דיסקים באותו Raid Group. יכולת חדשה זו נקראת Raid TEC. במקור התכוונו לקרוא לזה Raid TP אבל אז נזכרו במשמעות TP בסלנג אמריקאי והחליטו לוותר (סיפור אמיתי!)

הצורך העיקרי עליו עונה טכנולוגיה זו הוא הגידול בנפחי דיסקי SATA, כיום נפוצים בתעשיה דיסקים בנפחי 6TB וכן 8TB ובקרוב יושקו דיסקים בנפח 10TB. נפילה של דיסק איטי כל כך גורמת כמובן למשך זמן rebuild ארוך ומטרת Raid TEC להמשיך ולהגן על המידע ברמה גבוה גם במהלך זמן rebuild ארוך כל כך. שימוש ביכולת Raid TEC מאפשר הגדלה משמעותית של גדלי Raid Group שהוגבלו בשימוש בדיסקים גדולים אלו.

לצד יכולת זו נמשכת ההשקעה הגדולה בתוכנה לבדיקת תקינות הדיסקים על מנת לצפות מראש ולמנוע נפילה של דיסק כלומר שיפור היכולת להעתיק את המידע אל דיסק Spare ולהוציא דיסק לא תקין משירות לפני שהוא נופל ומתעורר הצורך ב rebuild  (העתקה פשוטה ומהירה יותר מ rebuild כמובן)

המעבר מ Raid DP אל Raid TEC ניתן לביצוע ללא השבתה ואם לא חורגים מגודל Raid Group ניתן גם לבטל את המעבר ולחזור אל Raid DP.

חידוש משמעותי נוסף ולדעתי מרגש מאד הוא הטמעה של יכולת חדשה בתחום חסכון בנפח האחסון, Data Compaction!

יכולת זו הינה יכולת משלימה ל Data Compression ומיעלת את התהליך, לאחר ביצוע הדחיסה יכולים להווצר בלוקים המכילים חלל ריק. יכולת Compaction.  מאחדת בלוקים אלו על מנת

המשמעות היא שיפור נוסף של יכולת חסכון המידע הכללית במערכת היות וכלל הטכנולוגיות עובדות ביחד, המידע נדחס ולאחר מכן מצומצם.

compactionבתחום החומרה, החל מגרסא זו נתמכים דיסקים מסוג 15TB SSD במערכות אחסון All Flash FAS AFF. מדף DS2246 סטנדרטי תומך כמובן ב 24 דיסיקם מסוג זה וביחד עם יחס חסכון נפח בסיסי של 1:4 המשמות היא 360 נפח Raw במדף של 2U ונפח ישים של מעל 1PB ! לא רע (למעשה אלו דיסקים של 16TB עם right size של 15.3 אבל לא צריך להיות קטנוניים)
חידוש נחמד בתחום הניהול נקרא בשם הפשוט והברור Headroom. מדובר ביכולת מובנית במערכת האחסון עצמה לדווח על "כמה נשאר" כמה עוד ביצועים המערכת מסוגלת לספק וכמה עוד אפשר לגדול לפני שניתקל בבעיית ביצועים.

יכולת שהיתה בעבר וחוזרת בגרסא זו היא יכולת Snap Lock ליישום יכולת נעילה של מידע WORM

פתרונות Metro Cluster הורחבו בגרסא זו לתמיכה ב 8 בקרים והוחזרה היכולת לבחור איזה מידע ירופלק ואיזה ישאר מקומי ויקבל רמת שרידות נמוכה יותר.

בפוסט מאוחר יותר ארחיב לגבי חידושים בתחום תהליכי הטמעת המערכות, אני עוד לומד אותם בעצמי והם כוללים הרבה אוטומציה וקיצור זמנים מהקופסא אל סביבת הייצור כמו כן אעדכן לגבי גרסאות חדשות להטמעה על גבי תשתית וירטואליזציה ברוח Data Fabric עליה כתבתי בפוסט הקודם.

בינתיים מוזמנים לשמוע סקירה מצויינת של החברים ב Tech ONTAP

שלכם,

ניר מליק

NetApp Data Fabric – מה זה ולמה זה

Tartan Fabric

שתי המגמות העיקריות בעולם תשתיות המחשוב הן מחשוב ענן ומערכות אחסון מבוססות פלאש.

במובנים רבים, מגמות אלו הינן מגמות משלימות העונות על צרכים שונים. בעוד מערכת אחסון מבוססת פלאש תספק ביצועים גבוהים וזמני תגובה קצרים במיוד עבור שרתים מקומיים, שירות ענן המוגדר ומנוהל נכון יספק מענה עבור משתמשים מרוחקים שזמני התגובה בתוך חדר השרתים פחות רלונטיים עבורם, משתמש המגיע אל חדר השרתים על גבי קו אינטרנט של 120ms לא יהנה מהעובדה שמערכת האחסון עונה ב 1ms.

בדיוק כאן, בשילוב הזה בין קרוב ורחוק, איטי ומהיר, באה לידי ביטוי תפיסת ה Data Fabric אותה מציגה NetApp. המידע הארגוני נשאר מידע ארגוני בין אם הוא מאוחסן על גבי מערכת האחסון המהירה והיקרה ביותר בחדר השרתים של הארגון ובין אם הוא מאוחסן על גבי שכבת האחסון הזולה והאיטית ביותר שניתן לרכוש מספק הענן הציבורי, כל הכללים הארגוניים, כל הרגולציה הנדרשת, כל המדיניות אותה אנו שואפים לאכוף נשארים בתוקף.

  NetApp Data Fabric היא החזון וסט הכלים לאחסון, לגבות, לנהל, להניע ולהגיש את המידע הארגוני היכן ומתי שהוא נדרש ללא תלות במיקום הגיאוגרפי או בתשתית הפיזית בה אנו משתמשים.

הדוגמה הראשונה ליישום חזון זה היא מערכת ההפעלה ONTAP עצמה. כיום ניתן ליישם מערכת הפעלה זו על גבי מערכות אחסון פיזיות שנרכשות מ NetApp, NetApp FASוכן על גבי  Virtual Appliance המוטמע על גבי שרתים וירטואליים  אבל היא ניתןנת להטמעה גם ליד הענן הציבורי (NetApp NPS) ועל גבי הענן הציבורי (Cloud ONTAP)(ONTAP EDGE).

לא משנה איך אנו בוחרים ליישם את מערכת ההפעלה ONTAP , כלל היכולות זמינות, De-duplication, Compression, application aware snap shots, replication, backup וכו' ובלב החזון נמצאת מערכת ניהול מרכזית בשם OnCommand Cloud Manager המאפשר לנהל את מערכות היחסים בין המערכות השונות באופן קל ונוח. ערכת ניהול זו, אגב, הינה פיתוח ישראלי של צוות הפיתוח של NetApp בתל אביב, כבוד כחול-לבן!

cloud manager

דוגמא נוספת היא היכולת המובנית במערכות SolidFire לבצע גיבוי אל מערכות אחסון נתונים מבוססות אובייקטים.

המשמעות היא שמערכת האחסון מתממשקת ישירות על שכבת S3, מבצעת גיבויים אליה ומבצעת ממנה שחזורים, שכבת אחסון זו יכולה להיות מקומית כדוגמת NetApp StorageGRID או חיצונית כדגומת שירות אמזון.

solidcloud

חזון ה Data Fabric הינו הליך בהתהוות, הוא אינו מושלם עדיין, אך הוא מספק הצצה ליישום אמיתי ומלא יותר של תפיסת הפעלה חדשה, הוא מגשר על החסמים ליישום Hybrid Cloud .בארגונים רבים ובכל רגע אנו מתקדמים עוד שלב בתהליך

בימים הקרובים צפויות הכרזות מאד מרגשות הן מ NetApp והן מחברת הבת SolidFire, חלק השארו קשובים, יש לי תחושה ש ה Data Fabric עומד להתרחב מאד

ראשון ראשון ואחרון אחרון

ראשון ראשון ואחרון אחרון

העולם בו אנחנו חיים משתנה, זו אינה מחשבה אקזיסטנציאליסטית אלא עובדה מוגמרת על עולם ספציפי, עולם תשתיות המחשוב בו אני חי ועובד. מחשוב ענן, מערכות אחסון מבוססות פלאש, פתרונות ניהול אוטמטיים וחצי אוטומטיים, פתרונות וירטואליזציה וקונטיינריזציה של שרתים ושירותים, פתרונות וירטואליזציה של תשתיות תקשורת, רשתות במהירות 100 ג'יגה, פתרונות אחודים, חצי אחודים ומאוחדים, כל כך הרבה תחרות, כל כך הרבה מתחרים, כל כך הרבה מושגים, מידע, מוצרים ותחומים חדשים, קשה לעקוב אחרי הכל. זו בעצם הצדקת הקיום של הבלוג הזה, לחלוק מדי פעם את מה שמעניין אותי בתחום, פרויקטים מיוחדים או טכנולוגיות מיוחדות שאני נתקל בהן מדי פעם.

הבלוג הבא מסכם את העניין טוב ורהוט יותר, לכל אחד מאיתנו יש מגבלה של כמה נסיון הספיק לצבור, כמה מוכשר הוא בהבנה של ניסוחים מעורפלים שכותבים היצרנים, כמה הרגלים טובים ורעים הוא צבר בדרך, ללא קהילה תומכת שחולקת ידע ונותנת יד, מגיע השלב בו בו כולנו נתקלים בקיר ואנו זקוקים למישהו שיעזור לנו לעבור את הקיר ולהמשיך במסע, עד הקיר הבא. מי מאיתנו שמוכן לחלוק ולשתף מדי פעם מקבל עזרה בהגיעו אל הקיר ואם יש לו מזל, מעת לעת הוא גם זה שעוזר לעבור